Browse categories
English
$
USD
Connect to your AI
Cybersecurity Researcher Web API Security Vulnerability Research
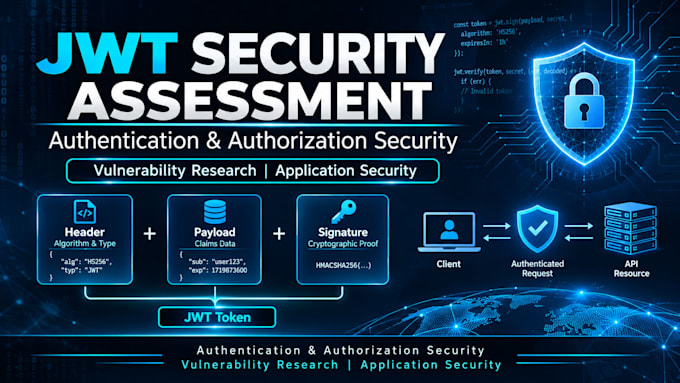
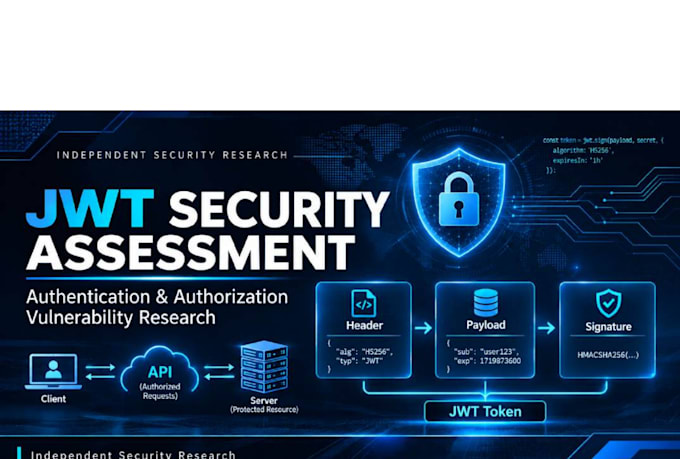
Conducted JWT security research in an authorized laboratory environment, focusing on authentication and authorization weaknesses. Analyzed JWT signature verification, algorithm configuration, weak signing secrets, token expiration, issuer and audience validation, and insecure claim handling. Evaluated potential privilege escalation and authentication bypass risks. Used Burp Suite and security testing techniques to document findings, assess risks, and provide practical remediation recommendations.