Browse categories
English
$
USD
Connect to your AI
Cybersecurity Researcher Web API Security Vulnerability Research
I provide authorized API security assessments to help identify potential security weaknesses and improve API security.
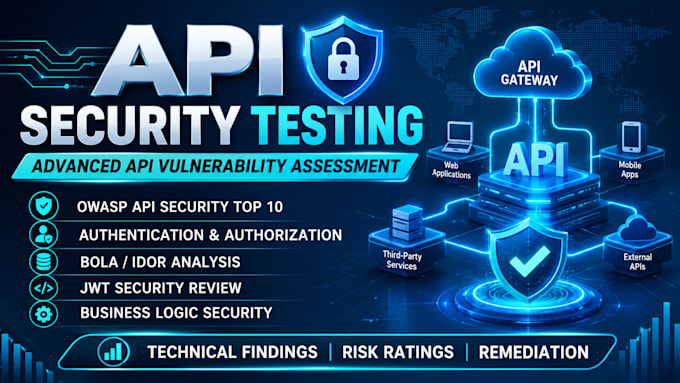
My assessment focuses on:
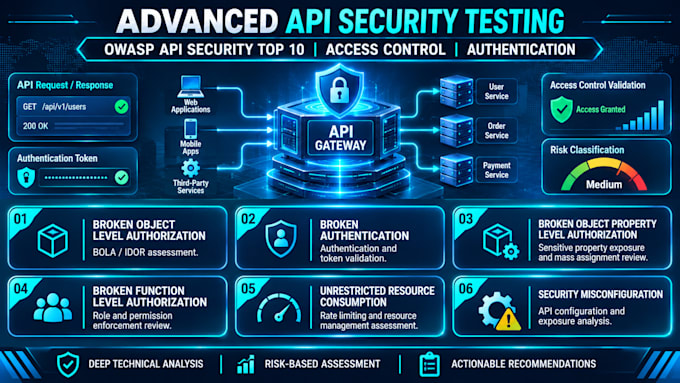
OWASP API Security Top 10
Broken Object Level Authorization (BOLA)
Broken Authentication
Broken Function Level Authorization
JWT security validation
Access control weaknesses
Rate limiting and resource consumption
Input validation
API security misconfigurations
Business logic vulnerabilities
WHAT YOU WILL RECEIVE:
Structured vulnerability assessment
Technical findings and evidence
Risk severity classification
Potential security impact
Practical remediation recommendations
Professional security assessment report
Every assessment requires explicit authorization and a clearly defined testing scope. Testing activities, endpoints, restrictions, and deliverables will be agreed upon before work begins.
My goal is to provide accurate security findings and actionable recommendations to help improve your API security.

Which APIs can you assess?
REST APIs and other API types where I have the necessary documentation, access, and testing capabilities.
Do you require authorization?
Yes. I only assess APIs owned by the client or covered by explicit written authorization.